Indledning
I sommer 2026 håndterede TDC Erhverv SOC Incident Response en ransomware-hændelse hos en europæisk organisation. Kunden havde på tidspunktet for hændelsen ikke en 24/7 Managed Detection & Response (MDR)-service hos TDC Erhverv, men benyttede TDC Erhvervs Incident Response-services i forbindelse med håndteringen og undersøgelsen af hændelsen. Hændelsen er særligt interessant, fordi kompromitteringen udviklede sig fra en enkelt VPN-konto til Domain Administrator-adgang via AD CS-misbrug, omfattede betydelig dataeksfiltration og kulminerede i ransomware-udrulning. Forløbet giver samtidig indblik i tidslinjen fra initial access til impact samt de forhold, der muliggjorde hurtig gendannelse.
Opsummering
TDC Erhverv involveres
En fredag formiddag i sommers blev TDC Erhverv SOC kontaktet på grund af en igangværende ransomware-hændelse. Kunden havde observeret mistænkelige loginforsøg via VPN fra en bruger, som ellers blev betragtet som legitim, mistænkelig aktivitet med domæneadministratorrettigheder, ondsindede scheduled tasks oprettet via logon-scripts samt ransomware-beskeder placeret på skrivebordet på flere servere af en aktør, der kaldte sig “The Gentlemen”.
Selvom intet umiddelbart så ud til at være blevet krypteret, havde en trusselsaktør (TA) tydeligvis haft adgang til netværket. Det fik kunden til at afbryde internetforbindelserne på flere lokationer og iværksætte generelle containment procedure på serverne. Medarbejderne blev sendt hjem, og produktionen blev standset.
Efter aktivering etablerede TDC Erhverv SOC's Incident Response-team den nødvendige visibilitet samt hunting- og detection-kapacitet til at identificere fortsat aktivitet, understøtte containment og skabe grundlag for en kontrolleret gendannelse af miljø. Incident Response-arbejdet blev gennemført i to parallelle spor: Det ene havde fokus på at rekonstruere angrebskæden, herunder identificere initial access og kortlægge TA's vej til Domain Administrator-rettigheder. Det andet havde fokus på at etablere et forsvarligt grundlag for hurtig og kontrolleret genetablering af miljøet.
Det stod hurtigt klart, at loginoplysningerne tilhørende en bruger uden administrative rettigheder var blevet kompromitteret, og at der i dagene op til angrebet havde været flere stærkt mistænkelige loginforsøg med denne brugers konto. Efter disse logins var der tydelige tegn på intern rekognoscering af netværket, lateral bevægelse (lateral movement), forsøg på eskalering af rettigheder (privilege escalation) og til sidst klargøring af malwaren til udrulning (staging).
Kunden havde en backup-løsning, som ikke var tilknyttet domænet, samt en VMware ESXi-virtualiseringsplatform, der ligeledes ikke var tilknyttet domænet. Dette gjorde det muligt at genoprette systemerne. På dette tidspunkt var det fastslået, at TA havde kompromitteret domænet og oprettet nye konti med domæneadministratorrettigheder. Det var derfor afgørende at sikre, at systemerne blev bragt online igen på en forsvarlig måde med den nødvendige overvågning og de korrekte genoprettelsestrin.
Kunden var i stand til at genoptage produktionen den efterfølgende mandag, tre dage efter den fredag, hvor hændelsen blev erkendt.
Fra initial access til ransomware
Den første succesfulde autentificering med den kompromitterede konto blev observeret en torsdag, efter at der siden mandag samme uge var registreret forsøg på password spraying. Den første dokumenterede VPN-tunnel blev etableret den efterfølgende fredag, omtrent ét døgn efter den første succesfulde autentificering.
Angrebet tog udgangspunkt i en SSL VPN, hvor brugernavn og adgangskode udgjorde de eneste autentificeringskrav. Umiddelbart efter den etablerede VPN-adgang blev der observeret intern netværksscanning via blandt andet RPC og SMB.
Knap to uger senere, en torsdag, eskalerede aktiviteten markant. TA intensiverede den interne aktivitet og opnåede i løbet af få timer kontrol over Active Directory-domænet. Kort efter opnåelsen af privilegeret adgang påbegyndte TA dataeksfiltration til en ekstern fildelingstjeneste. Eksfiltrationen fortsatte gennem natten parallelt med yderligere credential access, etablering af persistence og klargøring og udrulning af ransomware.
Den efterfølgende fredag blev ransomware eksekveret på flere systemer.
Fra den første dokumenterede VPN-tunnel til den første observerede ransomware-eksekvering forløb der 13 døgn, 5 timer og 12 minutter. Den afgørende fase af angrebet var imidlertid væsentligt kortere: Fra den VPN-adgang, der indledte den intensive aktivitet frem mod domænekompromittering og ransomware-deployment, gik der blot 5 timer og 26 minutter.
Initial Access Broker involveret
Det er muligt, at forskellen mellem den tidlige validering af adgangen og den senere intensive aktivitet skyldes, at adgangen til miljøet blev overdraget mellem forskellige aktører; TDC Erhverv SOC vurderer derfor, at involvering af en Initial Access Broker er en mulig forklaring. Det er ligeledes muligt, at samme TA etablerede og senere udnyttede adgangen, men at den er overdraget internt i TAs gruppering.
The Gentlemen
The Gentlemen opererer som Ransomware-as-a-Service (RaaS), hvor affiliates anvender ransomware og infrastruktur knyttet til operationen. Gruppen blev første gang observeret omkring midten af 2025 og begyndte at operere som en egentlig RaaS-platform i september 2025. Gruppen forbindes med det russisktalende cyberkriminelle miljø, blandt andet på baggrund af russisksproget kommunikation, rekruttering på russisksprogede fora og en rapporteret praksis om at undgå mål i CIS-landene.
The Gentlemen anvender typisk double extortion, hvor data først eksfiltreres, hvorefter systemer krypteres, og offeret presses med truslen om offentliggørelse af de stjålne data. Adgang opnås ofte gennem kompromitterede eller sårbare interneteksponerede systemer såsom VPN-gateways, firewalls og andre edge-enheder samt gennem stjålne eller købte legitimationsoplysninger. Efter adgang foretager affiliates lateral bevægelse i miljøet og kan hurtigt udrulle ransomware bredt i netværket.
På flere kompromitterede systemer blev der fundet ransom notes med The Gentlemen-branding, TOX-chat-ID, forhandlingslink og kontaktoplysninger, der matcher kendte Gentlemen-kampagner.
Angrebet havde betydelige konsekvenser for produktionen
I forbindelse med angrebet blev der observeret dataeksfiltration til cloudstorage servicen pixeldrain[.] med en estimeret overført datamængde på cirka 20 TB.
Under angrebet forsøgte TA samtidig at begrænse mulighederne for både gendannelse og efterfølgende analyse ved at slette shadow copies og Windows-eventlogs. Hændelsen medførte betydelig driftsmæssig påvirkning. Som led i containment blev internetforbindelser afbrudt, systemer isoleret og driften standset. Medarbejdere blev sendt hjem, og produktionen blev indstillet.
En væsentlig faktor for organisationens mulighed for at genetablere driften var, at backupmiljøet og VMware ESXi-virtualiseringsplatformen ikke var tilsluttet det kompromitterede Active Directory-domæne. TDC Erhverv SOC vurderer, at denne arkitekturmæssige adskillelse begrænsede konsekvenserne af domænekompromitteringen, fordi TAs Domain Administrator-rettigheder ikke automatisk gav administrative rettigheder til backup- og virtualiseringsmiljøet. Der var derfor fortsat et grundlag for at gendanne systemerne fra et identificeret tidspunkt før kompromitteringen.
Key Takeaways
Kompromitterede VPN-legitimationsoplysninger gav initial adgang. Adgang til VPN krævede kun kontonavn og adgangskode. Den kompromitterede konto blev anvendt gentagne gange fra skiftende eksterne IP-adresser.
Misbrug af Active Directory Certificate Services gik forud for Domain Administrator-adgang. Misbrug af certifikatbaseret autentifikation blev efterfulgt af privilegerede logins, nye konti og medlemskab af Domain Admins.
TA tilgik særligt følsomme Active Directory-hemmeligheder. Efter kompromitteringen af domænet observerede TDC Erhverv SOC adgang til domænets DPAPI Backup Keys.
Ransomware blev staged internt og distribueret på tværs af miljøet. Der blev observeret remote execution af ondsindede binaries fra en intern staging-lokation.
Behavior-based detection havde større værdi end de konkrete IOCs. TDC Erhverv SOC vurderer, at sammenkædning af adfærd på tværs af logkilder gav større detektionsværdi end enkeltstående IOC’er.
Teknisk gennemgang
I denne rapport anvendes T0 som tidspunktet for den første observerede ransomware-eksekvering, hvor kunden samtidig blev opmærksom på hændelsen. Aktiviteter identificeret under den efterfølgende undersøgelse beskrives relativt til dette tidspunkt.
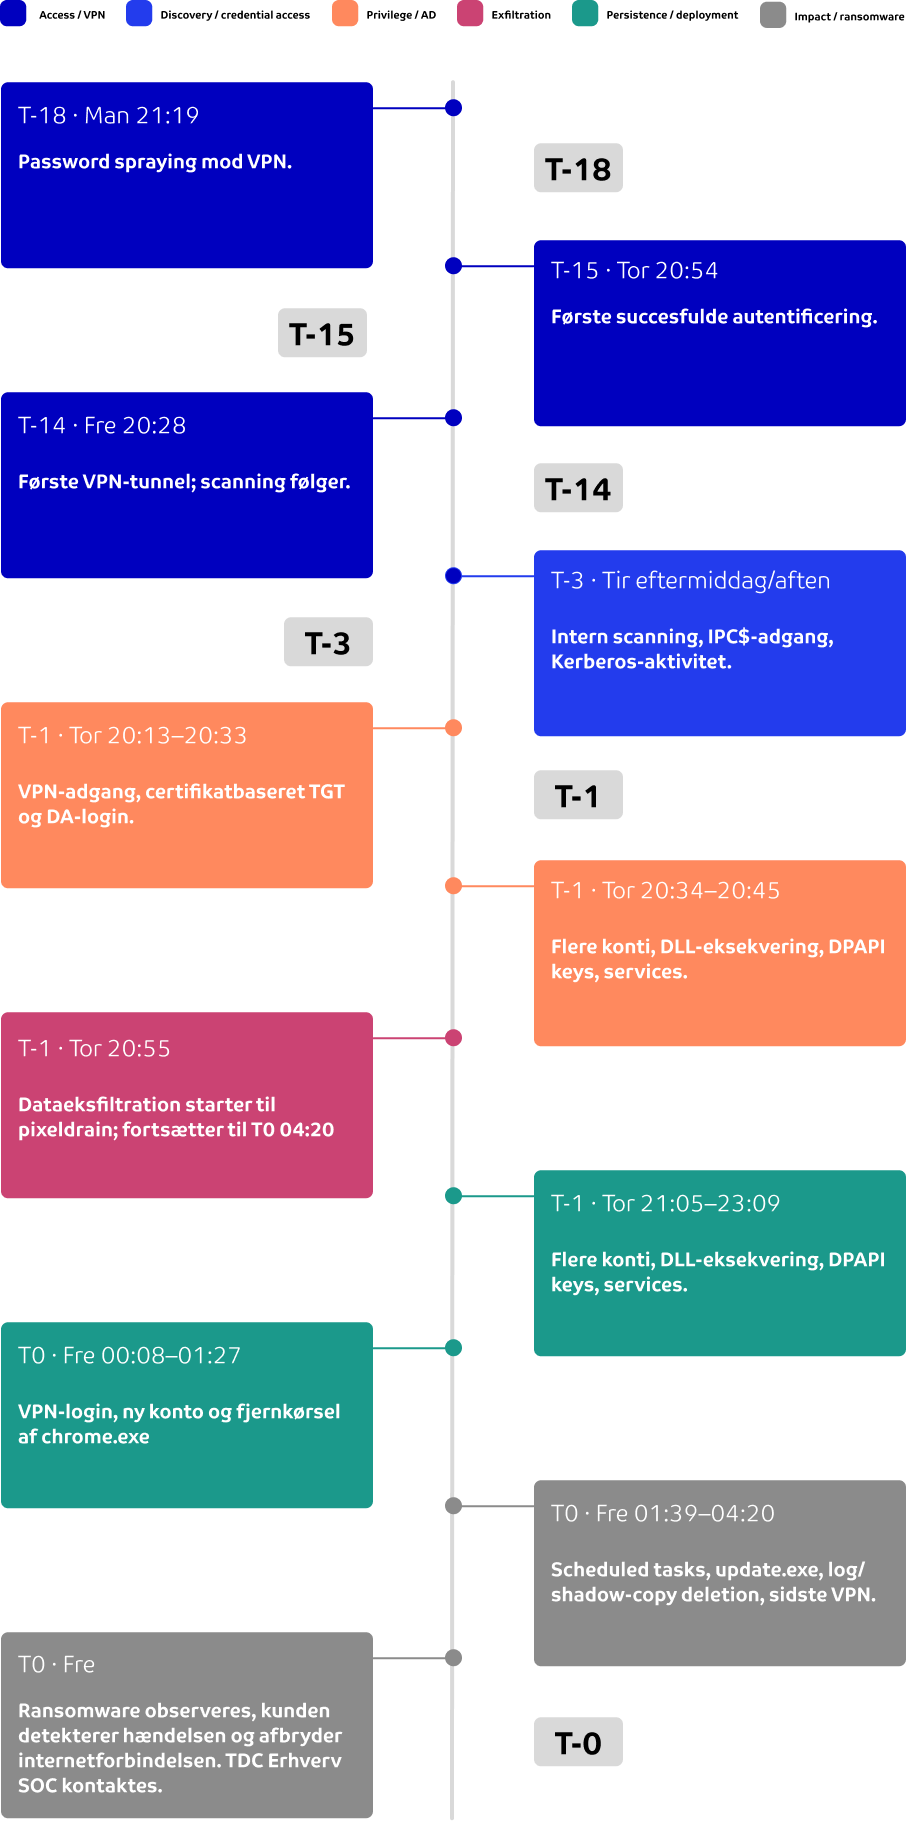
Indledende kompromittering og etablering af adgang
Mandag (T-18) til fredag (T-14) · Observerede MITRE-taktikker: Credential Access, Initial Access, Discovery.
De første spor i tidslinjen viser gentagne loginforsøg mandag (T-18) kl. 21:19 mod SSL VPN-løsningen fra 31.57.184.0/24 med flere varianter af kontonavne. VPN-løsningen krævede alene kontonavn og adgangskode. Der blev observeret otte loginforsøg mod den kompromitterede konto før den første vellykkede autentifikation.
Torsdag (T-15) kl. 20:54 blev autentifikation med den kompromitterede konto godkendt fra 31.57.184.194, uden at en VPN-tunnel blev etableret.
Dagen efter, fredag (T-14) kl. 20:28, blev kontoen godkendt fra 144.31.137.82, og den første registrerede VPN-tunnel blev etableret. Tunnelen gav TA netværksadgang til interne systemer. Fra den tildelte VPN-adresse blev der samme minut registreret 1.092 forbindelser mod RPC- og SMB-porte i et internt subnet. Tunnelen blev lukket kl. 20:30. Efter VPN-adgangen var etableret begyndte intern RPC/SMB-scanning blot 22 sekunder efter, og TA forlod miljøet igen efter mindre end to minutter.
Udvidelse af adgang og kompromittering af identiteter
Tirsdag (T-3) · Observerede MITRE-taktikker: Discovery, Credential Access.
Tirsdag (T-3) tog aktiviteten til. Kl. 14:53 blev samme konto godkendt fra 109.70.100.7, og TA etablerede en SSL VPN-tunnel. Via VPN-adgangen undersøgte TA kl. 14:57 SMB, DCE/RPC og NBSS på tværs af flere subnet. Kl. 15:03 blev et netværkslogin registreret, og kl. 15:44 fulgte scanning af TCP-porte 1024 til 64999 samt netværkslogins og adgang til IPC$-delinger på 135 værter.
Kortlægningen bredte sig i løbet af aftenen. Kl. 18:27 blev netværkslogins registreret på 360 værter, efterfulgt af adgang til IPC$-delinger på 130 værter kl. 18:28. Kl. 18:45 blev mislykkede loginforsøg registreret mod 148 værter. Kl. 20:36 blev Kerberos-forhåndsgodkendelse afvist for 277 konti, mens TGT-anmodninger blev godkendt for 36 konti. I løbet af aftenen blev VPN-adgangen gentagne gange etableret fra skiftende eksterne IP-adresser med samme konto.
TDC Erhverv SOC vurderer, at scanningerne og adgangen til IPC$-delinger skulle kortlægge systemer og netværksressourcer, mens loginforsøgene og Kerberos-anmodningerne skulle identificere gyldige legitimationsoplysninger og udvide adgangen til flere konti.
Eskalering til privilegeret adgang
Torsdag (T-1) kl. 20:13–20:33 · Observerede MITRE-taktikker: Privilege Escalation.
Torsdag (T-1) vendte TA tilbage. Kl. 20:13 blev en SSL VPN-tunnel etableret fra 138.249.133.154, efterfulgt af en tunnel fra 45.84.107.200 kl. 20:16. Kl. 20:30 blev der anmodet om en Kerberos TGT for en domænecontrollers computerkonto ved brug af et certifikat udstedt af den interne certifikatudsteder. Certifikatets thumbprint var ikke tidligere observeret. Anmodningen kom fra TA’s VPN-adgang og blev efterfulgt af en serviceticket. En TGT bruges til at anmode om servicetickets til domænets tjenester. Kl. 20:33 fulgte et netværkslogin med domæneadministratorrettigheder.
Etablering og anvendelse af domæneadministratoradgang
Torsdag (T-1) kl. 20:34–20:45 · Observerede MITRE-taktikker: Execution, Persistence, Privilege Escalation, Discovery, Lateral Movement
Med administratoradgangen på plads oprettede TA kl. 20:34 en ny konto. I tidsrummet kl. 20:34–20:38 oprettede TA tjenester med administratorrettigheder på en domænecontroller og brugte dem til at afvikle kommandoer. Kommandoerne enumererede grupper og tillidsrelationer mellem domæner, oprettede og aktiverede konti samt føjede den nyoprettede konto til gruppen Domain Admins. Afviklingen skete via midlertidige .bat-filer, hvor oprettelse, kørsel og efterfølgende sletning af filen var samlet i én kommandolinje.
Kl. 20:38 blev kontoen medlem af Domain Admins, som giver omfattende administrative rettigheder i domænet. TA tog straks kontoen i brug til et interaktivt RDP-login på domænecontrolleren. Kl. 20:41 kørte kontoen Advanced IP Scanner fra sin Downloads-mappe. Kl. 20:44 blev ChromeSetup.exe hentet og kørt. Kl. 20:45 blev VMware-Converter-Client.exe hentet via Chrome og kørt med msiexec.exe, hvorefter converter.exe blev startet.
Dataovførsler
Torsdag (T-1) kl. 20:55– fredag (T0) kl. 04:20 · Observerede MITRE-taktikker: Exfiltration
Kort efter etableringen af domæneadministratoradgang blev der observeret dataoverførsel fra interne systemer til den eksterne fildelingstjeneste pixeldrain[.]com. Dataeksfiltrationen blev første gang observeret torsdag (T-1) kl. 20:55 UTC og fortsatte gennem natten frem til fredag (T0) kl. 04:20 UTC.
Trafikken gik over TCP-port 443 med TLS 1.3 til IP-adresserne 203.23.179.10 og 203.23.179.11. Eksfiltrationen foregik dermed parallelt med TAs fortsatte credential access, etablering af persistence og senere udrulning af ransomware.
Fortsat credential access og udvidelse af kompromitteringen
Torsdag (T-1) kl. 21:05–23:09 · Observerede MITRE-taktikker: Credential Access, Execution, Persistence, Discovery, Stealth.
TA fortsatte med at udvide adgangen og oprettede endnu en konto kl. 21:05. Kl. 21:33 blev C:\temp\chorme\chrome.exe startet via PowerShell, og den skadelige chrome_elf.dll fra samme mappe blev indlæst gennem rundll32.exe med indgangspunktet Initialize. Kommandoen indlæser DLL-filen og kalder dens Initialize-funktion.
rundll32.exe C:\temp\chorme\chrome_elf.dll,Initialize
Kl. 21:40 blev cirka 3.800 domæneobjekter læst i en aktivitet knyttet til domænereplikering. Kl. 21:53 blev en tredje konto oprettet. Fire minutter senere, kl. 21:57, tilgik TA domænets DPAPI-backupnøgler.
DPAPI er en Windows-funktion, der beskytter blandt andet, gemte legitimationsoplysninger. Domænets backupnøgler kan bruges til at gendanne brugernes DPAPI-hovednøgler og dermed dekryptere tilhørende beskyttede data. Det kræver også adgang til de relevante nøglefiler og krypterede data. Et skift af brugerens adgangskode ophæver ikke denne mulighed [1]. TDC Erhverv SOC vurderer, at adgangen til backupnøglerne kunne give TA mulighed for at udnytte yderligere gemte legitimationsoplysninger.
Kl. 23:09 blev tjenester med navnet Veeam-Get-Creds.ps1 installeret med administratorrettigheder på en server. Tjenesterne tilføjede registreringsnøgler og udførte systemkortlægning.
Efterfølgende aktivitet og fastholdelse af adgang
Fredag (T0) kl. 00:08–04:20 · Observerede MITRE-taktikker: Execution, Lateral Movement, Persistence, Stealth, Defense Impairment, Impact.
Efter midnat fortsatte TA med de nyoprettede konti. Den tredje konto blev kl. 00:08 anvendt til login fra VPN-nettet. Kl. 01:12 blev en fjerde konto oprettet. Kl. 01:27 blev den skadelige chrome.exe fjernkørt på ti systemer fra en intern fildeling.
Fra kl. 01:39 blev payloaden udrullet gennem scheduled tasks, som straks kørte Base64-kodede PowerShell-kommandoer og hentede en skadelig payload fra en intern fildeling. Filen update.exe blev kørt gentagne gange med argumenterne --password PDiGtCsN --superfast --full --print.
Observeret kommandolinje kl. 01:39.
"\\[REDACTED]\Temp\update.exe" --password PDiGtCsN --superfast --full --print
Allerede kl. 01:40 blev shadow copies slettet på otte arbejdsstationer, og eventlogs blev ryddet på ti. Shadow copies er øjebliksbilleder af data, som kan bruges til lokal gendannelse.
Udrulningen blev fulgt af ændringer, der skulle aktivere payloaden ved senere logins.
Fra kl. 01:41 blev værdierne GupdateU og GupdateS oprettet under den aktuelle brugers Run-nøgle på flere arbejdsstationer.
Værdierne pegede på kommandoer, som hentede den skadelige payload fra en intern fildeling ved fremtidige logins. Kl. 01:51 blev tjenester på en server anvendt til tilsvarende afvikling af update.exe. Oprettelse af Run registry værdier fortsatte frem til kl. 03:18 og scheduled tasks frem til kl. 03:32. De sidste registrerede VPN-forbindelser blev lukket kl. 04:20.
Der blev desuden observeret scheduled tasks med navnene UpdateSystem og UpdateUser, der kørte i henholdsvis system- og brugerkontekst. TDC Erhverv SOC vurderer, at ændringerne skulle fastholde TA’s adgang og genaktivere payloaden.
TDC Erhverv SOC vurderer, at den interne fildeling understøttede en samlet udrulning på tværs af miljøet, mens de kodede kommandoer og filnavnene chrome.exe og update.exe kunne få skadelig aktivitet til at ligne almindelig softwareaktivitet.
Omfang af dataeksfiltration og efterfølgende afpresning
TA overførte data fra tre servere til den eksterne fildelingstjeneste pixeldrain[.]com over TCP-port 443 med TLS 1.3. Dataeksfiltrationen blev observeret fra torsdag (T-1) kl. 20:55 og fortsatte frem til fredag (T0) kl. 04:20, svarende til et observeret tidsrum på cirka 7 timer og 25 minutter.
Overførslerne blev identificeret ved at sammenholde firewallens forbindelseslogge med tjenestens IP-adresser. Den logbaserede opgørelse summerer de registrerede overførte bytes pr. server. De tre værdier udgør tilsammen cirka 20 TB. Opgørelsen er et estimat af trafikmængden og skal læses som sådan frem for en opmåling af unikke filer.
På flere servere blev der fundet ransomnotes med henvisning til The Gentlemen. I måneden efter blev organisationen observeret på The Gentlemens leak site.
Håndtering og forretningspåvirkning
Containment omfattede afbrydelse af internetforbindelser, isolation af systemer og suspension af IT-driften. Produktion og øvrige forretningsaktiviteter blev standset, og medarbejdere blev sendt hjem.
En backup-løsning og virtualiseringsplatform uden domænetilknytning gjorde gendannelse mulig.
Generelle anbefalinger
Prioritér sikring af fjernadgang og identitetsinfrastruktur sammen med overvågning, der kan udløse hurtig containment.
Sikr VPN og anden fjernadgang
Håndhæv phishingresistent MFA for alle VPN-brugere og administratorer, og fjern loginveje, som omgår kravet. Begræns adgangen til nødvendige systemer. Supplér med GEO-IP-filtrering, rate limiting, throttling og kontrol af bruger- og enhedsstatus. Hold VPN-platformen opdateret, og beskyt administrationsgrænseflader mod offentlig adgang.
Beskyt Active Directory og AD CS
Gennemgå certifikatskabeloner og deres rettigheder. Begræns certifikatanmodninger til specifikke grupper med et dokumenteret behov, og forhindr udstedelse af autentificeringscertifikater for andre identiteter. Overvåg skabelonændringer og usædvanlig certifikatbaseret autentificering, især mod privilegerede konti og domænecontrollere. Adskil administrative konti fra daglige brugerkonti, og begræns varige domæneadministratorrettigheder.
Begræns ældre autentificering
Kortlæg brugen af NTLM og udfas eller blokér den, hvor afhængighederne tillader det. Foretræk Kerberos og moderne autentificering. Dokumentér tidsbegrænsede undtagelser, og overvåg fortsat brug. Fjern unødvendige ældre protokoller og anonyme adgangsmuligheder.
Indicators of Compromise
Netværksindikatorerne er eksterne kildeadresser observeret under hændelsen. Tidspunkterne nedenfor angiver den første relevante observation i forløbet. IP-adresserne er gengivet uændret til søgning i telemetri.
Eksterne kildeadresser
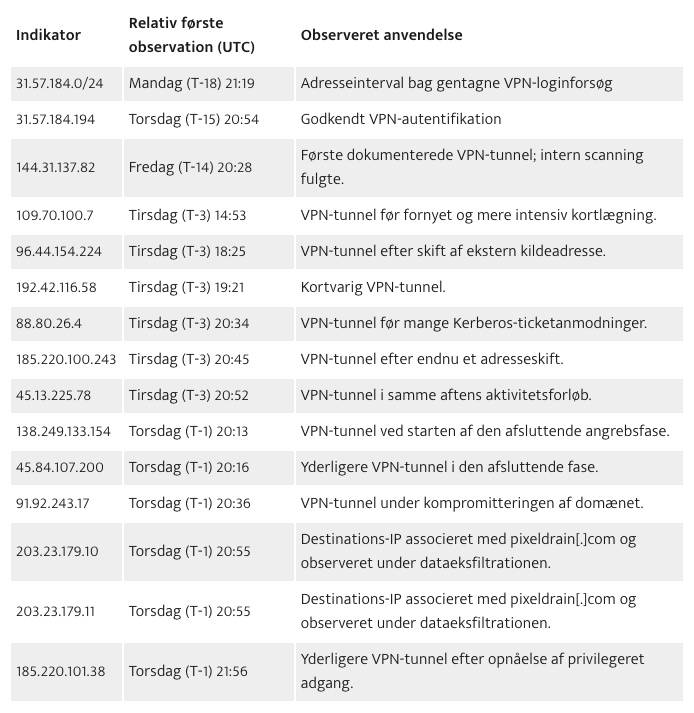
TDC Erhverv SOC vurderer, at netværksindikatorerne er mest anvendelige sammen med tidsrum, VPN-hændelser og den efterfølgende aktivitet. Adresseintervallet er en bred søgeindikator; et match alene bør indgå i en samlet vurdering af hændelsesforløbet.
Ekstern destination
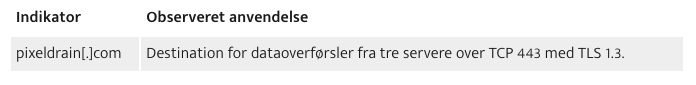
Domænet bør anvendes som en kontekstuel søgeindikator, fordi det tilhører en almindelig fildelingstjeneste. Sammenhold forbindelser med overførte datamængder og øvrige hændelser.
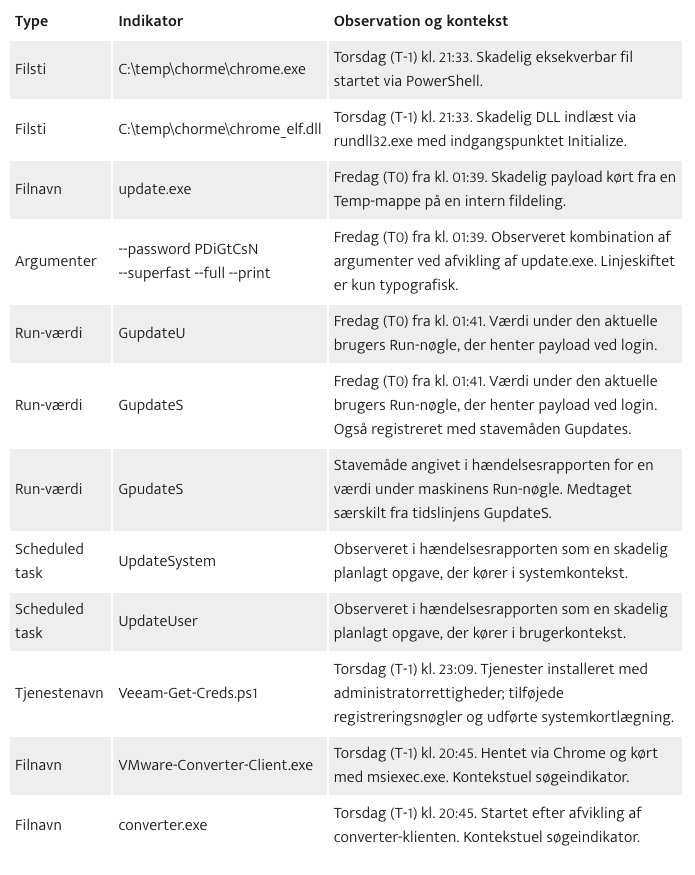
Filer og øvrige værtsindikatorer
Filnavne, tjenestenavne og registreringsværdier skal sammenholdes med placering, afvikling og tilhørende hændelser.
Relaterede artikler

Vil du vide mere?
Uanset om du søger rådgivning, vil høre mere om en løsning eller har brug for hjælp, er vi klar til at hjælpe dig videre.
